Получение сертификата СМК (например, ISO 9001, ISO 13485, ISO 22000 и др.) — это не финиш, а старт. Сертификат подтверждает, что на момент аудита система работала, но её нужно поддерживать и развивать, иначе на надзорном аудите или при ресертификации аудиторы зафиксируют несоответствия и могут приостановить или аннулировать сертификат.
Почему нельзя «расслабиться» после сертификации
Самая частая ошибка — считать, что сертификат даёт право ничего не делать до следующего аудита. На практике это приводит к деградации системы: сотрудники забывают процедуры, документы устаревают, записи не ведутся, и к моменту проверки компания фактически не соответствует стандарту.
Последствия:
Ключевые мероприятия для поддержания СМК
Внутренние аудиты
Проводите их регулярно (минимум 1–2 раза в год, а на критичных участках — ежеквартально). Цель — проверить, что процессы реально выполняются, документы актуальны, записи ведутся, а несоответствия устраняются.
Что проверять:
Анализ со стороны руководства
Это обязательная процедура по ISO: топ‑менеджмент должен регулярно оценивать результативность СМК. Обычно делают раз в год (или чаще, если есть проблемы).
На что смотреть:
По итогам анализа принимают управленческие решения: корректируют цели, выделяют ресурсы, запускают улучшения.
Надзорные аудиты органа по сертификации
Обычно проводятся ежегодно. Аудитор проверяет, что система не «застыла», а развивается: есть улучшения, актуальные документы, работающие процессы. Важно готовиться к ним системно, а не в авральном режиме.
Управление документацией и записями
СМК живёт в документах и записях. Если они неактуальны или отсутствуют, система не работает.
Практические правила:
Корректирующие и предупреждающие действия
Каждое несоответствие или жалоба — это сигнал. Нужно не просто «закрыть» проблему, а найти корневую причину и устранить её, чтобы ситуация не повторилась.
Алгоритм:
Обучение и вовлечение персонала
Сотрудники должны понимать, зачем нужна СМК и как она влияет на их работу. Регулярно проводите обучение, напоминайте о процедурах, собирайте обратную связь.
Развитие СМК: от поддержания к улучшениям
СМК — это не «раз и навсегда», а цикл PDCA (Plan‑Do‑Check‑Act). После сертификации важно не просто поддерживать, а улучшать систему.
Инструменты для улучшений:
Ресертификация: как подготовиться заранее
Сертификат действует 3 года, после чего нужна ресертификация — полный аудит. Чтобы не проходить его с риском, начинайте готовиться за 6–12 месяцев:
Ресертификация — это шанс не просто «подтвердить соответствие», а показать развитие: новые улучшения, автоматизацию, интеграцию с другими системами менеджмента.
Практические инструменты для поддержки СМК
Почему нельзя «расслабиться» после сертификации
Самая частая ошибка — считать, что сертификат даёт право ничего не делать до следующего аудита. На практике это приводит к деградации системы: сотрудники забывают процедуры, документы устаревают, записи не ведутся, и к моменту проверки компания фактически не соответствует стандарту.
Последствия:
- Приостановление или отзыв сертификата органом по сертификации.
- Потеря допуска к тендерам, маркетплейсам, экспортным поставкам, где сертификат — обязательное требование.
- Рост брака, рекламаций и штрафов из‑за отсутствия контроля.
- Ущерб репутации: партнёры и клиенты воспринимают потерю сертификата как признак ненадёжности.
Ключевые мероприятия для поддержания СМК
Внутренние аудиты
Проводите их регулярно (минимум 1–2 раза в год, а на критичных участках — ежеквартально). Цель — проверить, что процессы реально выполняются, документы актуальны, записи ведутся, а несоответствия устраняются.
Что проверять:
- соответствие процессов документированным процедурам;
- наличие и актуальность записей (журналы, протоколы, акты);
- выполнение корректирующих действий по ранее выявленным несоответствиям;
- осведомлённость сотрудников о требованиях СМК.
Анализ со стороны руководства
Это обязательная процедура по ISO: топ‑менеджмент должен регулярно оценивать результативность СМК. Обычно делают раз в год (или чаще, если есть проблемы).
На что смотреть:
- достижение целей в области качества;
- результаты внутренних и внешних аудитов;
- обратная связь от клиентов (жалобы, претензии, NPS);
- статистика брака, рекламаций, возвратов;
- эффективность корректирующих действий.
По итогам анализа принимают управленческие решения: корректируют цели, выделяют ресурсы, запускают улучшения.
Надзорные аудиты органа по сертификации
Обычно проводятся ежегодно. Аудитор проверяет, что система не «застыла», а развивается: есть улучшения, актуальные документы, работающие процессы. Важно готовиться к ним системно, а не в авральном режиме.
Управление документацией и записями
СМК живёт в документах и записях. Если они неактуальны или отсутствуют, система не работает.
Практические правила:
- ведите реестр документов с контролем версий;
- назначьте ответственных за актуализацию;
- храните записи столько, сколько требуется по стандарту и законодательству;
- обеспечьте доступ сотрудников к актуальным версиям (лучше в электронном виде с контролем доступа и историей изменений).
Корректирующие и предупреждающие действия
Каждое несоответствие или жалоба — это сигнал. Нужно не просто «закрыть» проблему, а найти корневую причину и устранить её, чтобы ситуация не повторилась.
Алгоритм:
- Зафиксировать несоответствие (в журнале, системе учёта).
- Провести анализ причин (например, методом «5 почему» или диаграммой Исикавы).
- Разработать и внедрить корректирующие действия.
- Проверить результативность (через повторную проверку или статистику).
- Обновить документы, если нужно.
Обучение и вовлечение персонала
Сотрудники должны понимать, зачем нужна СМК и как она влияет на их работу. Регулярно проводите обучение, напоминайте о процедурах, собирайте обратную связь.
Развитие СМК: от поддержания к улучшениям
СМК — это не «раз и навсегда», а цикл PDCA (Plan‑Do‑Check‑Act). После сертификации важно не просто поддерживать, а улучшать систему.
Инструменты для улучшений:
- Цикл PDCA: планируйте улучшения, внедряйте, проверяйте эффект, закрепляйте результат.
- Бенчмаркинг: сравнивайте свои показатели с отраслевыми лучшими практиками.
- Статистические методы: контрольные карты, диаграммы Парето, анализ причин брака.
- Интеграция с другими системами: ISO 14001 (экология), ISO 45001 (охрана труда), ISO/IEC 27001 (информационная безопасность).
Ресертификация: как подготовиться заранее
Сертификат действует 3 года, после чего нужна ресертификация — полный аудит. Чтобы не проходить его с риском, начинайте готовиться за 6–12 месяцев:
- проверьте актуальность всех документов и записей;
- проанализируйте статистику несоответствий и корректирующих действий;
- оцените, насколько система помогает достигать бизнес‑целей;
- при необходимости обновите цели и политику в области качества.
Ресертификация — это шанс не просто «подтвердить соответствие», а показать развитие: новые улучшения, автоматизацию, интеграцию с другими системами менеджмента.
Практические инструменты для поддержки СМК
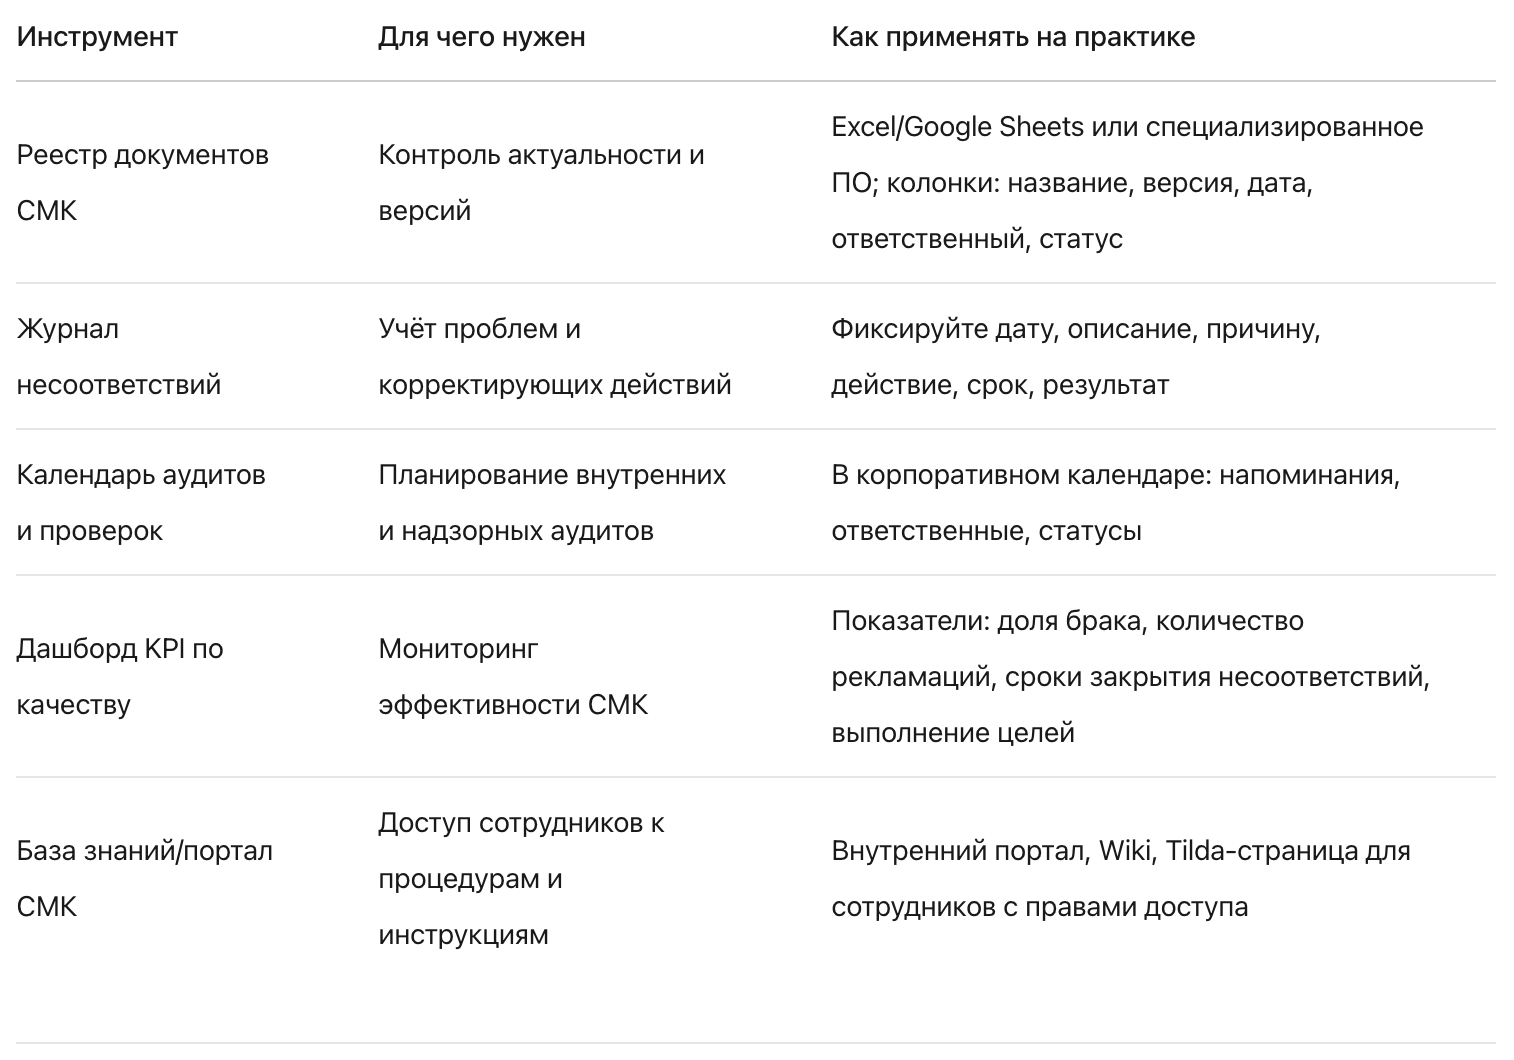
Частые ошибки и как их избежать
Примеры по отраслям (для наполнения кейсов на сайте)
Пищевая промышленность (ISO 22000/ХАССП):
Медицинские изделия (ISO 13485):
- Формальное ведение записей. Записи должны отражать реальную работу, а не создаваться «под аудит».
- Отсутствие связи СМК с бизнес‑целями. Цели в области качества должны быть измеримыми и влиять на ключевые показатели (выручка, брак, сроки).
- Игнорирование обратной связи от клиентов. Жалобы и предложения — лучший источник улучшений.
- Недостаточная вовлечённость руководства. Без поддержки топ‑менеджмента система быстро деградирует.
- Непроверенная аккредитация органа по сертификации. Проверяйте статус органа в реестре Росаккредитации (fsa.gov.ru) перед заключением договора и при планировании надзорных аудитов.
Примеры по отраслям (для наполнения кейсов на сайте)
Пищевая промышленность (ISO 22000/ХАССП):
- регулярный контроль критических контрольных точек (ККТ), обновление планов ХАССП при изменении рецептур или поставщиков;
- ежемесячный анализ жалоб и брака, корректировка процедур приёмки сырья;
- внутренние аудиты производственных линий и склада.
Медицинские изделия (ISO 13485):
- контроль изменений в документации и продукции (change control);
- управление рисками на всех этапах жизненного цикла продукции;
- регулярные тренировки по управлению инцидентами и уведомлениям регуляторов.
- управление инцидентами информационной безопасности и их связь с качеством услуг;
- контроль версий документации и конфигураций;
- мониторинг удовлетворённости клиентов и сроков выполнения заявок.
Глобальный орган по сертификации систем менеджмента
Индивидуальный подход, полное сопровождение и соответствие законодательству
Официальный веб-сайт: urs-rus.com
Тел.: +7 (812) 324-87-38
E-mail: mail@urs-russia.com
Индивидуальный подход, полное сопровождение и соответствие законодательству
Официальный веб-сайт: urs-rus.com
Тел.: +7 (812) 324-87-38
E-mail: mail@urs-russia.com